网络不需要守门人
您是否在 Google、Amazon 或 Microsoft 注册以使用网络? Cloudflare 新的“**签名代理**”宣传听起来很安全,但其实是披着羊皮的狼。他们为开放网络建立了一个许可列表,并要求开发者申请许可。互联网的运作方式并非如此。申请表https://dash.cloudflare
https://positiveblue.substack.com/p/the-web-does-not-need-gatekeepers ↗
您是否在 Google、Amazon 或 Microsoft 注册以使用网络?
Cloudflare 新的“签名代理”宣传听起来很安全,但其实是披着羊皮的狼。他们为开放网络建立了一个许可列表,并要求开发者申请许可。互联网的运作方式并非如此。申请表 ↗并非标准。
是的,代理的身份确实是一个问题。但 Cloudflare 就像在边境检查站一样解决这个问题。要么被列入他们的名单,要么被当作非法侵入者对待。这是供应商的批准,而不是互联网协议。一家公司运营的白名单?
那个世界的身份验证不是“向 Cloudflare 索要通行证”。它是可验证的委托链和请求级证明:开放、可移植且独立于任何一家公司。
网络必须保持开放#
网络之所以繁荣,是因为没有人拥有它。
90年代,微软曾试图“拥抱并扩展”网络,但失败了。而这种失败也算是一种祝福。因为没有哪家公司能够控制网络,所以任何人都可以发布信息,任何人都可以创新,而且协议比公司政策更有影响力。
我们之前就见过这种场面。开放标准战胜了封闭插件。HTML5和开放 Web 平台取代了 Flash(Adobe)和 Silverlight(微软)等专有运行时。Flash 于 2020 年正式停用,Silverlight 于 2021 年停用,而 HTML5 早在 2014 年就成为 W3C 推荐标准。
模式是一致的:当公共资源定义界面时,创新就会复合;当供应商发放许可证时,创新就会停滞。
代理商不可避免#
代理的出现是不可避免的。它们将成为网络的下一个主要用户:检索信息、自动化工作流程、进行购物、协商合同。有时,人工智能代理会由人类明确指挥,有时,它们会作为更大任务中的子程序运行。
人类和代理行为之间的界限将会模糊。
开车的时候,我会把手机递给朋友,说:“回复我妈‘路上’。”他们通过我的身份,代表我行事,尽管软件本身并没有授权的概念。这就是我们正在进入的世界。
身份验证与授权#
认证问:谁在演戏?
授权询问:他们被允许做什么?
它们并不相同。然而,Cloudflare 却把它们当成一本护照就能解决两个问题。它做不到。在现实世界中,出示护照不足以开设银行账户,必须由本人到场!
网络上也是如此。一个声称“我代表 X 行事”的加密签名,除非与某个真实的东西(例如可验证的基础设施或一系列 IP)绑定,否则毫无意义。如果没有这些,我就可以简单地把护照交给另一个代理人,他们就可以假装是我了。护照只不过是一个任何人都可以传递的代币。
这就是为什么“机器人护照”的整个想法存在严重缺陷。
身份验证和授权比以往任何时候都重要,但必须重新考虑代理时代和真实的网络。
验证#
事实是:在互联网上,没有人知道你是一条狗。
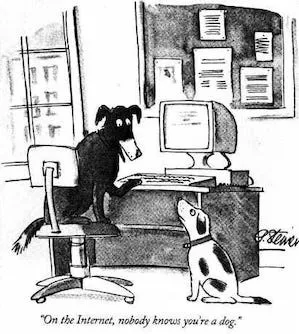
如果一个签名可以简单地传递,那么它就无法证明任何事。我们需要的是一种既能证明委托链,又能证明每个请求真实性的方法。这个委托链就像一张证书:
_服务 Y 上的用户 X 委托给了代理 Z,代理 Z 又委托给了代理 K。_但当
代理 K 真正向服务 Y 发出请求时,它必须添加自己的签名来证明自己确实是代理 K。如果两者缺一不可,身份验证就会失效。
该系统必须具备几个关键特性:
-
可验证:您可以独立检查索赔。
-
可组合:它可以跨委托链工作。
-
去中心化:没有单一的守门人来决定谁是“有效的”。
公钥加密技术已经为我们提供了一个模型。如今,公司通过 DNS 证明所有权;他们也可以用同样的方式发布公钥。这样一来,服务只需检查 DNS 即可验证第三方身份(无需任何人填写表格、请求许可或在中央目录注册)。网站仍然可以自行选择加入黑名单或白名单,但默认设置是开放的。
代理时代的身份验证应该是这样的:开放、可验证和分散。
授权#
到目前为止,软件的范围通常很狭窄。
想象一下,每周发送“新注册”报告的 cron 任务:它只有分析数据库的只读权限,没有其他权限。或者,一个通过 Plaid 为你的交易账户充值的金融应用:它可以在限额内发起转账,但无法浏览你的交易历史记录。
OAuth 的作用域之所以有效,是因为软件具有清晰且可预测的目的。
代理则有所不同,它们是通用的。同一个代理可能会预订航班、支付晚餐费用,然后汇总你的银行对账单。它们也可能是短暂的,只为完成一项任务而启动,然后就结束了。
实现这一目标的一种方法是授予代理一个“管理员密钥”:完全访问所有内容。这很方便,但也很危险。我们必须抵制这种模式。
代理不应持有永久凭证,授权必须针对每个任务,而不是每个代理。
想象一下银行账户:我可能会告诉我的代理_“付晚餐费”。这个令牌应该允许付款。但当我要求“显示三个月的支出”时,_代理不应该能够转移资金。同一个代理,不同的任务,不同的令牌。凭证必须遵循任务,而不是代理。
幸运的是,密码学和授权模型在过去几年里已经有了很大的发展。现在我们有了工具可以发行带有约束的代币:粒度细、生命周期短、可委托(比如杏仁饼 ↗或饼干 ↗)。此外,开放策略引擎(比如OPA ↗或AWS Cedar ↗ )也可以用于这种用例的 RBAC/ABAC。
想象:
-
服务 Y 上的用户 X 持有管理员令牌。
-
他们为特工 Z 派生出一个更窄的令牌来执行一项任务。
-
然后,代理 Z 可以为子代理派生出更窄的令牌,而这一切都无需打扰服务。
-
每个请求都可以根据链进行验证。
结合上述身份验证模型,这种方法为我们提供了管理代理的基础,而无需创建新的看门人。
协议,而不是守门人#
这一挑战比Cloudflare、谷歌、微软或任何一家公司都要大。网络的未来不能取决于谁掌控着密钥。我们需要的是协议,而不是守门人。
身份验证、授权和货币化必须保持开放、可互操作和标准化。
Cloudflare 的发布之所以有用,只是因为它揭露了危险。如果我们让少数几家公司来决定哪些代理是“有效的”,那么代理网络就会崩溃,变成一个个围墙花园。这种情况我们以前就见过。
底线是这样的:我正在开源这些想法的初步成果:委托链、请求级授权和任务范围授权,以便任何人都可以实现它们。
如果您对此有同感,如果您希望合作、提出批评或帮助制定使网络对代理商保持开放的协议,请联系 jordi@fewsats.com
未来不应该取决于谁把守大门,而应该取决于让每个人都能建设、共享和创新的协议。